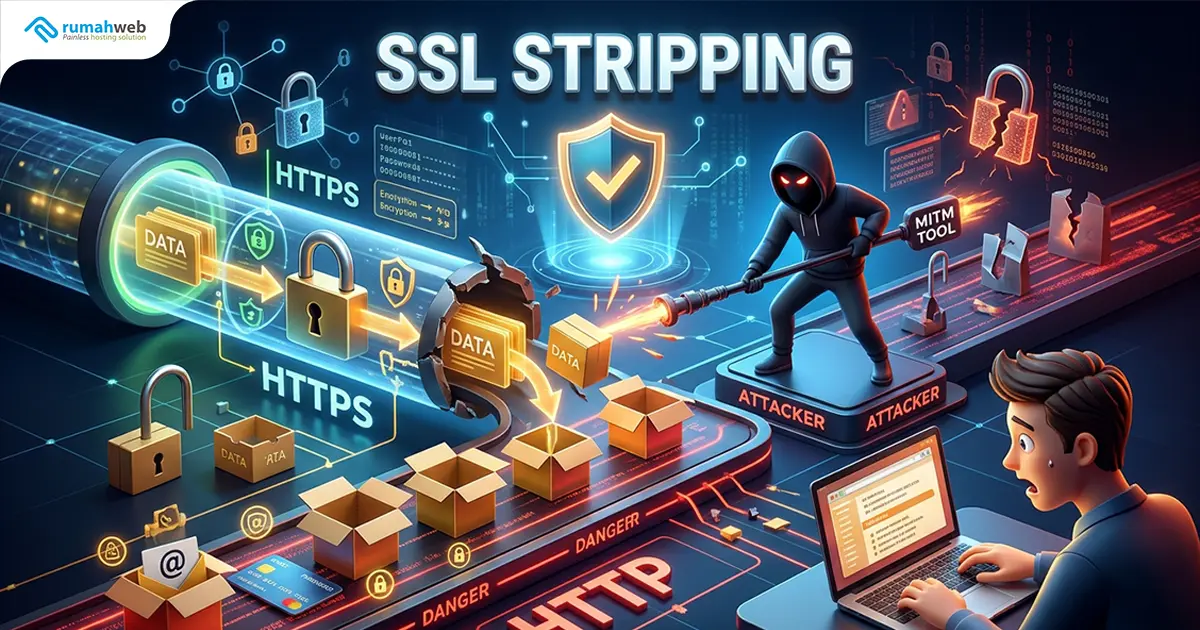
Website Anda sudah menggunakan SSL dan bisa diakses melalui HTTPS? Itu langkah yang baik untuk menjaga keamanan website. Namun, ada risiko yang tetap perlu diwaspadai, yaitu SSL stripping. SSL stripping adalah serangan yang membuat pengguna tetap mengakses website melalui HTTP, meskipun website tersebut sebenarnya sudah mendukung HTTPS. Akibatnya, koneksi yang seharusnya terenkripsi bisa menjadi tidak aman.
Serangan ini berbahaya, terutama jika website Anda digunakan untuk login akun, transaksi online, atau menyimpan informasi pelanggan. Artikel ini akan membantu Anda memahami apa itu SSL stripping, risikonya, dan mengetahui langkah-langkah praktis untuk melindungi website dari serangan tersebut.
Ringkasan Cepat
- SSL stripping adalah serangan downgrade yang mencoba mempertahankan pengguna di HTTP.
- Pencegahan utamanya adalah paksa HTTPS lewat redirect 301, gunakan HSTS, dan pastikan semua subdomain penting aman.
- HSTS membantu browser otomatis meng-upgrade HTTP ke HTTPS, sehingga serangan downgrade lebih sulit.
Apa Itu SSL Stripping?
SSL stripping adalah serangan yang berusaha menurunkan koneksi HTTPS menjadi HTTP agar komunikasi antara pengguna dan website tidak lagi terenkripsi.
Also Read
Serangan ini biasanya melibatkan penyerang yang berada di antara pengguna dan website, misalnya pada jaringan yang dapat dimanipulasi. Penyerang kemudian mencoba mencegat pengalihan dari HTTP ke HTTPS atau mengganti tautan HTTPS menjadi HTTP.
Situasi yang dapat meningkatkan risiko antara lain:
- Pengguna mengetik nama domain tanpa menambahkan
https://. - Pengguna membuka tautan
http://dari email atau website lain. - Pengguna terhubung ke jaringan publik, seperti Wi-Fi, yang keamanannya tidak terjamin.
Jika serangan berhasil, pengguna bisa saja mengakses website melalui koneksi yang tidak terenkripsi tanpa menyadarinya.
Mengapa SSL Stripping Berbahaya?
HTTP tidak mengenkripsi data yang dikirimkan antara browser dan website. Karena itu, informasi yang melewati koneksi tersebut berisiko disadap atau dimanipulasi oleh penyerang.
Beberapa risiko SSL stripping yang perlu Anda ketahui meliputi:
- Kata sandi bocor
Informasi login dapat disadap jika dikirim melalui koneksi HTTP. - Pencurian cookie sesi
Penyerang berpotensi mencuri cookie sesi dan menggunakannya untuk mengambil alih sesi pengguna. - Pengalihan ke halaman palsu
Pengguna bisa diarahkan ke halaman tiruan untuk mencuri informasi pribadi. - Keamanan website menurun
Pengunjung mungkin mengira koneksinya aman, padahal data yang dikirimkan tidak terlindungi oleh enkripsi HTTPS.
Cara Mengetahui Website Masih Rentan terhadap SSL Stripping
Salah satu pemeriksaan awal yang bisa Anda lakukan adalah memastikan website selalu mengalihkan pengunjung dari HTTP ke HTTPS.
Berikut langkah-langkahnya:
- Buka browser, lalu akses
http://domainanda.com. - Perhatikan apakah browser otomatis beralih ke
https://domainanda.com. - Jika website tetap terbuka menggunakan HTTP, periksa konfigurasi pengalihan HTTPS pada server atau platform website Anda.
Pengalihan permanen biasanya menggunakan status HTTP 301 atau 308. Namun, redirect saja belum cukup untuk mencegah semua skenario SSL stripping. Karena itu, Anda juga perlu mempertimbangkan penggunaan HSTS.
BACA JUGA: SSL Sudah Aktif tapi Masih Not Secure? Ini Solusinya
Cara Mencegah SSL Stripping pada Website
Ada beberapa langkah yang bisa Anda lakukan untuk memperkuat keamanan website. Sebaiknya, lakukan secara bertahap agar tidak mengganggu akses pengunjung.
1. Alihkan Semua Koneksi HTTP ke HTTPS
Pastikan setiap permintaan yang masuk melalui HTTP otomatis dialihkan ke versi HTTPS yang sesuai.
Misalnya, ketika pengunjung membuka:
http://domainanda.com/produk
Browser akan diarahkan ke:
https://domainanda.com/produk
Gunakan pengalihan permanen, seperti status 301 atau 308, sesuai konfigurasi server Anda. Hindari rantai pengalihan yang terlalu panjang agar akses website tetap efisien.
2. Aktifkan HSTS
HTTP Strict Transport Security (HSTS) adalah mekanisme yang memberi tahu browser agar selalu mengakses website melalui HTTPS selama periode tertentu. Fitur ini membantu mengurangi risiko penyerang menurunkan koneksi HTTPS menjadi HTTP.
HSTS diaktifkan melalui header HTTP, misalnya:
Strict-Transport-Security: max-age=300
Nilai max-age menentukan berapa lama browser mengingat kebijakan tersebut. Dalam contoh ini, browser akan mengingat kebijakan HSTS selama 300 detik atau lima menit.
Untuk mengaktifkannya dengan lebih aman, Anda dapat meningkatkan durasi secara bertahap:
- Mulai dengan durasi pendek, misalnya lima menit.
- Periksa apakah halaman utama, login, dan fitur penting tetap berjalan normal.
- Tingkatkan durasi menjadi satu minggu.
- Setelah semuanya stabil, tingkatkan lagi menjadi satu bulan atau durasi yang lebih panjang sesuai kebutuhan.
Sebelum memperpanjang durasi, pastikan website dan subdomain penting sudah mendukung HTTPS dengan benar. Periksa juga apakah ada masalah mixed content, yaitu ketika halaman HTTPS masih memuat sumber daya melalui HTTP.
3. Amankan Cookie Sesi
Cookie sesi sering digunakan untuk menjaga pengguna tetap login. Jika pengaturannya tidak tepat, cookie tersebut berisiko disalahgunakan.
Untuk mengurangi risiko, perhatikan tiga atribut berikut:
- Secure: memastikan cookie hanya dikirim melalui koneksi HTTPS.
- HttpOnly: mencegah JavaScript mengakses cookie secara langsung.
- SameSite: membantu mengurangi risiko serangan Cross-Site Request Forgery (CSRF), sesuai kebutuhan aplikasi.
Pengaturan cookie bergantung pada teknologi yang digunakan, seperti PHP, Node.js, WordPress, atau plugin tertentu. Pastikan konfigurasi yang diterapkan sesuai dengan sistem website Anda.
4. Periksa Tautan dan Konten yang Masih Menggunakan HTTP
Website yang sudah menggunakan HTTPS sebaiknya tidak lagi memuat tautan atau sumber daya melalui HTTP jika versi HTTPS tersedia.
Periksa beberapa bagian berikut:
- Tautan internal antarhalaman.
- URL gambar dan video.
- File JavaScript dan CSS.
- Pengaturan canonical.
- Sitemap website.
Langkah ini membantu mencegah pengunjung diarahkan kembali ke HTTP dan mengurangi masalah mixed content yang dapat mengganggu keamanan maupun tampilan website.
5. Perkuat Keamanan Halaman Login dan Admin
Halaman login dan admin merupakan bagian penting yang perlu dilindungi karena berkaitan dengan akses ke akun dan pengelolaan website.
Beberapa langkah yang bisa Anda lakukan antara lain:
- Pastikan halaman login dan admin selalu menggunakan HTTPS.
- Batasi percobaan login untuk mengurangi risiko brute force.
- Aktifkan autentikasi dua faktor (2FA) jika tersedia.
- Perbarui CMS, tema, dan plugin secara rutin.
Langkah-langkah tersebut tidak secara langsung menggantikan HTTPS atau HSTS, tetapi membantu memperkuat keamanan website secara keseluruhan.
Apakah Website Perlu Menggunakan HSTS Preload?
HSTS Preload memungkinkan domain dimasukkan ke dalam daftar yang disertakan pada browser tertentu. Dengan begitu, browser dapat menerapkan kebijakan HTTPS sejak kunjungan pertama, bahkan sebelum menerima header HSTS dari website.
Fitur ini membantu mengatasi risiko pada kunjungan pertama, tetapi penerapannya perlu dipertimbangkan dengan matang.
Sebelum menggunakan HSTS Preload, pastikan:
- Semua subdomain yang tercakup dapat diakses melalui HTTPS.
- Sertifikat SSL untuk domain dan subdomain terkait valid.
- Anda memahami bahwa menghapus domain dari daftar preload tidak langsung mengubah perilaku semua browser.
Jika konfigurasi belum siap, penerapan preload dapat menyebabkan sebagian halaman atau subdomain tidak bisa diakses. Karena itu, untuk banyak website bisnis kecil, mengaktifkan HTTPS dan HSTS dengan konfigurasi yang tepat sudah menjadi langkah awal yang baik. HSTS Preload tidak selalu diperlukan.
Checklist Keamanan Website untuk Pemula
Agar lebih mudah, gunakan checklist berikut untuk memeriksa keamanan website Anda:
- Semua koneksi HTTP dialihkan ke HTTPS menggunakan redirect 301 atau 308.
- Sertifikat SSL valid dan proses perpanjangannya terkelola dengan baik.
- HSTS sudah dikonfigurasi dan durasinya ditingkatkan secara bertahap.
- Cookie sesi menggunakan atribut Secure dan HttpOnly, serta SameSite sesuai kebutuhan.
- Tidak ada tautan atau sumber daya penting yang masih menggunakan HTTP.
- Halaman login dan admin selalu menggunakan HTTPS.
- CMS, tema, dan plugin diperbarui secara rutin.
Perlu diingat, keamanan SSL bukan pekerjaan sekali selesai. Anda tetap perlu memantau masa berlaku sertifikat, memeriksa konfigurasi website, dan melakukan audit keamanan secara berkala.
Pilih SSL yang Sesuai dengan Kebutuhan Website
Menggunakan sertifikat SSL yang sesuai merupakan salah satu langkah penting untuk melindungi koneksi website. Pilih sertifikat berdasarkan kebutuhan, misalnya untuk website company profile, toko online, atau kebutuhan validasi bisnis tertentu.
Anda dapat melihat pilihan layanan SSL Murah dari Rumahweb untuk menemukan sertifikat yang sesuai dengan kebutuhan website Anda.
Namun, perlu diingat bahwa memasang SSL saja tidak otomatis mencegah SSL stripping. Anda tetap perlu memastikan pengalihan HTTP ke HTTPS, konfigurasi HSTS, dan pengaturan keamanan website sudah diterapkan dengan benar.
FAQ
Risikonya turun drastis, tetapi jika website masih melayani HTTP tanpa redirect dan tanpa HSTS, pengguna bisa tetap “terjebak” di HTTP pada kunjungan awal.
Tidak wajib, tetapi sangat disarankan untuk meningkatkan proteksi dari downgrade attacks.
Tidak harus. HSTSPreload menjelaskan manfaat preload minimal dibanding HSTS dan preload tidak direkomendasikan secara umum karena konsekuensinya besar.
Mixed content (asset masih HTTP), redirect tidak konsisten, dan HSTS diaktifkan terlalu agresif sebelum semua subdomain siap.
Kesimpulan
Ancaman SSL stripping menjadi pengingat bahwa sekadar memiliki sertifikat SSL tidak serta-merta menjamin keamanan situs web. Pengelola situs harus memastikan seluruh lalu lintas data senantiasa dialirkan melalui jalur HTTPS yang aman secara konsisten.
Langkah perlindungan ini dapat diterapkan dengan memberlakukan pengalihan otomatis dari HTTP ke HTTPS, mengaktifkan protokol HSTS secara cermat, memperketat keamanan penanda sesi (secure cookies), serta melakukan audit menyeluruh terhadap potensi elemen campuran (mixed content). Melalui penerapan strategi dasar tersebut, celah penurunan tingkat keamanan (downgrade attack) dapat ditutup secara efektif tanpa menambah kerumitan sistem.