Website Anda tampil normal, tetapi seorang kenalan tiba-tiba mengabari bahwa hasil pencarian Google untuk nama web Anda menampilkan judul “slot gacor” atau “toto”? Ini adalah tanda khas website kena hack judi online, dan semakin lama dibiarkan, semakin besar kerusakannya pada reputasi dan peringkat website Anda.
Kasus ini bukan hal langka. Website kampus, sekolah, hingga instansi pemerintah beberapa kali menjadi sasaran, dan pemiliknya sering baru tahu setelah ada laporan dari pihak luar. Penyebabnya, peretas biasanya tidak mengubah beranda, melainkan menyisipkan halaman judi di folder atau subdomain yang jarang dibuka, sehingga kerusakan berjalan diam-diam.
Di artikel ini, Anda akan mengenali ciri-cirinya, memahami penyebab website bisa disusupi, mengikuti langkah membersihkannya secara berurutan, lalu menerapkan pencegahan supaya kejadian ini tidak terulang.
Also Read
Ringkasan Cepat
- Website kena hack judi online berarti peretas menyisipkan halaman, skrip, atau tautan perjudian ke website Anda tanpa izin, sering kali tanpa mengubah tampilan beranda.
- Cek ciri-cirinya lewat pencarian
site:namadomain.com slotdi Google, laporan Search Console, serta folder dan akun admin yang tidak Anda kenal. - Penyebab paling umum adalah plugin atau script yang rentan, password lemah, script bajakan, akun hosting atau FTP yang bocor, dan versi PHP usang.
- Menghapus folder spam saja tidak cukup. Anda juga harus mencari jalan masuk peretas, mengganti semua kredensial, dan memperbarui komponen yang rentan.
- Setelah bersih, ajukan peninjauan di Search Console jika ada masalah keamanan terdeteksi, lalu terapkan pencegahan dan backup rutin.
Apa yang Terjadi Saat Website Kena Hack Judi Online?
Website kena hack judi online adalah kondisi ketika peretas menyisipkan halaman, skrip, atau tautan konten perjudian ke website tanpa izin pemilik. Dalam istilah teknis, kasus ini disebut web defacement judi online atau injeksi slot gacor.
Biasanya peretas lebih dulu memasang web shell atau backdoor agar bisa keluar masuk sesuka hati, lalu mengunggah halaman judi di folder baru. Karena itu, tampilan beranda sering tetap normal, sementara halaman judi sudah terindeks di mesin pencari.
Mengapa Website Anda Jadi Sasaran?
Peretas tidak selalu mengincar website yang ramai. Yang mereka cari adalah celah, misalnya plugin yang lama tidak diperbarui atau password yang mudah ditebak. Namun, website dengan domain tertentu memang lebih diminati. Pemberitaan kasus website sebuah kampus menyebut pelaku menyasar domain ac.id karena peringkatnya tinggi, sehingga situs judi bisa mendapat backlink dan naik di hasil pencarian tanpa perlu beriklan.
Pemberitaan lain menyebut situs judi menyusup ke domain pemerintah dan pendidikan karena dianggap lebih aman dari pemblokiran. Artinya, website Anda dipakai sebagai “tumpangan”. Anda yang menanggung risikonya, sementara pelaku mendapat keuntungan dari reputasi domain Anda.
Ciri-Ciri Website Kena Hack Judi Online
Berikut tanda-tanda yang bisa Anda periksa. Satu tanda saja sudah cukup alasan untuk memeriksa lebih jauh.
1. Muncul Halaman atau Folder Asing
Coba buka alamat seperti namadomain.com/slot-gacor/ atau periksa File Manager di hosting Anda. Folder dengan nama aneh, folder baru yang tidak pernah Anda buat, atau file yang waktu perubahannya tidak sesuai dengan aktivitas Anda patut dicurigai.
2. Hasil Pencarian Google Menampilkan Judul Judi
Ketik site:namadomain.com slot, site:namadomain.com gacor, dan site:namadomain.com judi di Google. Jika muncul halaman yang tidak Anda kenal, kemungkinan website Anda sudah disusupi. Pada sebagian kasus, konten judi hanya tampil bagi pengunjung yang datang dari mesin pencari, sehingga saat Anda membuka langsung terlihat normal. Karena itu, periksa juga laporan Pages dan Security Issues di Search Console, serta gunakan URL Inspection untuk melihat bagaimana Googlebot membaca halaman Anda.
3. Website Lambat atau Fitur Tidak Berfungsi Normal
Skrip berbahaya yang berjalan di server bisa menghabiskan sumber daya, sehingga website terasa lambat, fitur tidak berfungsi normal, atau pemakaian resource hosting naik tanpa alasan jelas.
4. Ada File, Akun Admin, atau Plugin yang Tidak Dikenal
Periksa daftar pengguna admin di CMS Anda, daftar plugin yang terpasang, serta file yang baru dimodifikasi. Peretas sering memasang plugin sejenis file manager atau membuat akun admin baru agar tetap bisa masuk meskipun password akun asli sudah diganti.
5. Peringatan dari Google atau Penyedia Hosting
Browser dapat menampilkan peringatan situs berbahaya, Search Console dapat mengirim notifikasi masalah keamanan, dan penyedia hosting bisa menghubungi Anda atau bahkan menangguhkan layanan. Jangan menunggu sampai peringatan ini muncul, karena biasanya baru datang setelah kerusakan berjalan beberapa waktu.
Dampak Website Kena Hack Judi Online
Dampak paling nyata adalah reputasi. Pengunjung yang menemukan konten judi di website Anda akan kehilangan kepercayaan, apalagi jika website tersebut milik sekolah, kampus, atau lembaga publik.
Dari sisi SEO, konten yang disisipkan tanpa izin termasuk kategori hacked content menurut kebijakan spam Google. Halaman yang diretas dapat dihapus dari hasil pencarian, dan jika terdeteksi secara manual, pemilik website perlu meminta peninjauan sebelum halamannya dimasukkan kembali. Peringatan di browser atau hasil pencarian juga membuat calon pengunjung enggan membuka website Anda.
Terakhir, ada risiko teknis dan layanan. Website yang terinfeksi bisa membuat penyedia hosting menangguhkan layanan demi melindungi server. Jika peretas memasang web shell, mereka juga berpotensi mengakses file dan data lain di hosting Anda.
Penyebab Website Kena Hack Judi Online
Mengetahui penyebabnya penting supaya pembersihan tidak sia-sia. Jika celahnya tidak ditutup, infeksi bisa kembali lagi beberapa hari kemudian.
1. Celah Keamanan pada Plugin, Tema, dan Script
Ini jalur yang paling sering dilaporkan. Plugin atau tema yang lama tidak diperbarui, script yang dibuat tanpa penyaringan input yang baik, atau script dari repositori publik yang memuat banyak kerentanan semuanya bisa dieksploitasi. Kurangnya pemeliharaan rutin, termasuk pembaruan script dan versi PHP, memperbesar risikonya.
2. Username dan Password Lemah
Password yang mudah ditebak membuat peretas bisa login ke halaman admin. Setelah masuk, mereka dapat memasang plugin tambahan sejenis file manager untuk mengakses hosting atau server Anda, lalu menyisipkan script judi dan web shell. Mereka juga bisa membuat akun admin baru secara diam-diam, sehingga akses tetap terbuka meski password akun asli sudah direset.
3. Script dan Addon Bajakan
Script, tema, atau plugin bajakan sering dibagikan gratis dengan fitur premium, tetapi tidak jarang sudah disisipi kode berbahaya. Selain membuka jalan masuk bagi peretas, website Anda juga berisiko diblokir Google untuk iklan dan masuk daftar situs berbahaya. Jika versi gratis tidak memenuhi kebutuhan, beli lisensi dari pengembang resminya.
4. Akun Panel Hosting Bocor
Akun panel hosting bisa bocor lewat serangan social engineering atau phishing tanpa Anda sadari. Jika ini terjadi, segera ganti password dengan kombinasi acak yang kuat dan aktifkan two-factor authentication (2FA) di cPanel.
5. Akun FTP Anonymous dan Usang
Akun FTP anonymous adalah akun tanpa password yang bisa diakses siapa saja yang mengetahuinya. Ada juga akun FTP usang, yaitu akun sekali pakai yang tidak pernah dihapus dan passwordnya lemah. Periksa pengaturan FTP Anda, hapus akun yang tidak diperlukan, dan gunakan SFTP jika tersedia.
6. Script Titipan dari Pembuat Website yang Tidak Tepercaya
Memakai jasa pembuatan website yang tidak jelas kredibilitasnya berisiko, karena kode yang diserahkan bisa saja memuat backdoor atau komponen bajakan. Periksa rekam jejak pengembang, minta daftar plugin dan library yang dipakai, dan pastikan semuanya berasal dari sumber resmi.
7. Versi PHP Usang
Versi PHP yang sudah habis masa dukungannya tidak lagi menerima pembaruan keamanan. Banyak orang bertahan di versi lama demi kompatibilitas atau karena malas memperbarui, padahal celahnya terus bertambah. Cek status dukungan di halaman PHP Supported Versions dan perbarui sebelum versi Anda berakhir.
Cara Mengatasi Website Kena Hack Judi Online
Urutan langkah di bawah ini penting. Jangan langsung menghapus folder spam, karena peretas biasanya sudah menyiapkan jalan masuk lain.
Isolasi Website dan Backup Kondisi Saat Ini
Aktifkan mode maintenance atau batasi akses ke website agar pengunjung tidak terpapar konten judi dan infeksi tidak menyebar. Setelah itu, buat backup file dan database dalam kondisi saat ini, lalu simpan terpisah. Backup ini bukan untuk dipulihkan, melainkan sebagai bahan analisis. Catat juga kapan pertama kali Anda melihat tanda-tandanya, dan unduh log akses, misalnya lewat fitur Raw Access di cPanel, untuk membantu mencari jalan masuk peretas.
Ganti Semua Kredensial dan Aktifkan 2FA
Ganti password semua akun yang terkait, yaitu admin CMS, panel hosting, FTP, database, SSH, dan email admin. Jika Anda mengganti password database, perbarui juga pengaturannya di file konfigurasi website. Hapus akun admin dan FTP yang tidak dikenal, lalu aktifkan 2FA. Pada WordPress, mengganti secret keys di wp-config.php akan memaksa semua sesi login lama keluar.
Cari dan Hapus File, Akun, dan Pengaturan Mencurigakan
Periksa hal-hal berikut secara teliti.
- Folder dan file dengan nama asing atau waktu modifikasi yang baru.
- Web shell atau backdoor, yang sering disamarkan dengan nama file yang tampak biasa.
- Perubahan pada file .htaccess, index.php, dan file konfigurasi.
- Akun admin, plugin, atau tema yang tidak Anda pasang.
- Cron job yang tidak dikenal.
- Sitemap atau konten database yang berisi tautan dan halaman judi.
Jika Anda memakai WordPress dan WP-CLI, perintah berikut membantu memeriksa keaslian file inti dan plugin dari repositori resmi.
wp core verify-checksums
wp plugin verify-checksums --all
Perintah ini tidak mencakup plugin atau tema premium dan bajakan, jadi pemeriksaan manual tetap diperlukan.
Pindai dengan Malware Scanner
Jalankan pemindaian malware untuk menemukan file yang terlewat. Di Rumahweb, layanan hosting dilengkapi Imunify360, Malware Detection, dan CSF yang bisa membantu mendeteksi ancaman. Untuk WordPress, Anda juga bisa memakai plugin keamanan tepercaya seperti Wordfence. Ingat bahwa tidak ada scanner yang menemukan semuanya, jadi hasil pemindaian sebaiknya dipadukan dengan pemeriksaan manual.
Perbarui atau Ganti Komponen yang Rentan
Perbarui CMS, plugin, tema, dan PHP ke versi yang masih didukung. Hapus plugin dan tema yang tidak dipakai, dan ganti komponen bajakan dengan versi resmi. Langkah ini yang menutup celah, sehingga infeksi tidak kembali.
Pulihkan dari Backup yang Bersih
Jika Anda punya backup dari sebelum tanggal infeksi, pulihkan dari backup tersebut, lalu segera lakukan langkah mengganti kredensial dan memperbarui komponen karena celahnya masih ada. Jika tidak ada backup bersih, pasang ulang file inti CMS dari sumber resmi, lalu bersihkan konten spam dari database dengan hati-hati.
Bersihkan Jejak di Google lewat Search Console
Setelah website bersih, bereskan jejaknya di Google dengan langkah berikut.
- Pastikan URL spam sudah tidak ada dan mengembalikan status 404 atau 410.
- Gunakan fitur Removals di Search Console untuk menyembunyikan URL spam sementara dari hasil pencarian.
- Periksa laporan Security Issues. Jika ada masalah keamanan terdeteksi, perbaiki semuanya, lalu klik Request a review dan jelaskan secara singkat bagaimana Anda membersihkan website, misalnya dengan menyebut plugin yang diperbarui.
- Kirim ulang sitemap yang bersih dan pantau laporan Pages beberapa minggu ke depan.
Kapan Perlu Bantuan Penyedia Hosting atau Ahli Keamanan
Hubungi penyedia hosting atau ahli keamanan jika konten judi terus muncul kembali setelah dibersihkan, Anda tidak menemukan jalan masuk peretas, atau banyak website di satu akun hosting ikut terdampak. Jika website Anda di Rumahweb, tim teknis bisa dihubungi lewat teknis@rumahweb.com. Untuk website instansi, laporkan juga ke tim tanggap insiden siber di instansi Anda.
Cara Mencegah Website Kena Hack Judi Online
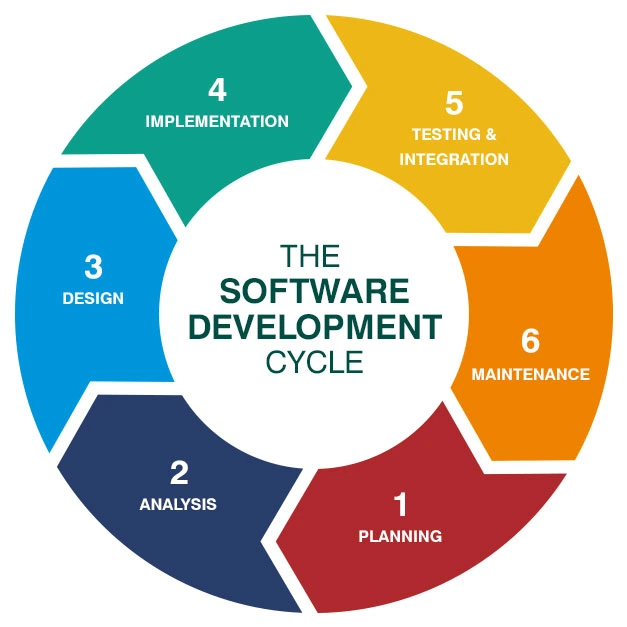
Pencegahan dimulai dari pola pengembangan dan pemeliharaan. Jika sebelumnya website hanya dibuat lalu dibiarkan berjalan, mulailah memasukkan pembaruan, pengujian, dan perbaikan berkala ke dalam alurnya, mengikuti konsep Software Development Life Cycle (SDLC).
Perkuat Akun dan Akses
Gunakan password yang panjang dan unik untuk setiap akun, dan jadwalkan penggantiannya secara berkala. Aktifkan 2FA di CMS maupun panel hosting, dan pelajari metode autentikasi yang paling aman untuk kebutuhan Anda. Atur masa aktif sesi login agar sesi yang tertinggal di perangkat yang hilang tidak bisa disalahgunakan.
Jika website Anda dibuat dengan PHP, Anda bisa mengikuti panduan session login dan logout. Hapus akun FTP anonymous dan akun usang, serta beri akses admin hanya kepada orang yang benar-benar membutuhkannya.
Jaga Script, Plugin, dan PHP Tetap Aman
Perbarui CMS, plugin, tema, dan PHP secara rutin, dan jangan memakai script bajakan. Atur permission file 644 dan folder 755, serta hindari permission 777. Batasi fungsi PHP yang berpotensi berbahaya. Di hosting Rumahweb, beberapa fungsi PHP yang berpotensi membuka celah keamanan sudah dinonaktifkan, dan di shared hosting lain Anda bisa meminta support untuk melakukannya. Jika Anda mengembangkan website sendiri, pastikan input pengguna selalu divalidasi dan disaring.
Pasang Lapisan Perlindungan Tambahan
Pilih hosting yang dilengkapi antivirus dan malware scanner yang selalu diperbarui. Di Rumahweb, semua layanan hosting dilengkapi Imunify360, Malware Detection, dan CSF. Sebuah penelitian monitoring website di Indonesia juga mencatat bahwa web application firewall seperti Cloudflare dapat memblokir ratusan path URL berisi konten judi dalam hitungan hari, sehingga layak dipertimbangkan sebagai lapisan tambahan.
Untuk bot nakal, jangan mengandalkan robots.txt, karena bot berbahaya biasanya mengabaikannya. Blokir lewat firewall, WAF, atau aturan server berdasarkan pola yang tercatat di log Anda.
Jika memakai web server Apache atau LiteSpeed yang mendukung .htaccess, Anda juga bisa menambahkan aturan berikut untuk memblokir akses ke URL yang memuat kata kunci judi.
<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteCond %{QUERY_STRING} (judi|gacor|slot) [NC,OR]
    RewriteCond %{REQUEST_URI} (gacor|judi|slot) [NC]
    RewriteRule .* - [F,L]
</IfModule>
Aturan ini membuat URL seperti namadomain.com/gacor/ atau namadomain.com/index.php?search=gacor menampilkan pesan forbidden. Perlu dicatat, aturan ini hanya pelengkap. Ia tidak menutup celah yang dipakai peretas, dan bisa ikut memblokir URL sah yang memuat kata tersebut, misalnya halaman reservasi dengan kata “slot”. Sesuaikan kata kuncinya dengan pola spam yang benar-benar Anda temukan di log.
Backup dan Pemantauan Rutin
Lakukan backup sebelum memperbarui script, dan simpan salinannya di luar server website. Backup membantu Anda kembali ke versi sebelumnya dengan cepat jika pembaruan membawa masalah atau jika website terinfeksi. Selain itu, biasakan memeriksa laporan Security Issues di Search Console, menjalankan pencarian site: secara berkala, dan melihat log akses untuk mendeteksi aktivitas yang mencurigakan lebih awal.
FAQ
Berikut adalah beberapa pertanyaan popular tentang website kena hack judol.
Mengapa website saya muncul konten slot gacor padahal tampilan berandanya normal?
Peretas biasanya menambahkan halaman atau folder baru yang jarang dibuka pemilik website. Pada sebagian kasus, konten judi juga hanya tampil bagi pengunjung yang datang dari mesin pencari. Karena itu, periksa lewat pencarian site: di Google dan laporan di Search Console, bukan hanya dengan membuka beranda.
Apakah menghapus folder slot gacor saja sudah cukup?
Belum cukup. Peretas sering meninggalkan backdoor, akun admin tersembunyi, atau tugas terjadwal yang membuat konten muncul lagi. Selain menghapus konten spam, Anda perlu mencari jalan masuknya, mengganti semua kredensial, dan memperbarui komponen yang rentan.
Berapa lama website pulih di Google setelah dibersihkan?
Tidak ada waktu pasti. Menurut dokumentasi Google, peninjauan untuk situs yang diretas dengan spam dapat memakan waktu hingga beberapa minggu. Anda bisa membantu prosesnya dengan memastikan URL spam sudah tidak ada dan mengajukan permintaan tinjauan di Search Console jika ada masalah keamanan yang terdeteksi.
Apakah website kena hack judi online bisa disuspend oleh penyedia hosting?
Bisa. Konten ilegal atau file berbahaya di website dapat melanggar kebijakan penggunaan dan membahayakan server, sehingga penyedia hosting dapat menangguhkan layanan. Segera hubungi tim support hosting Anda begitu menemukan tanda-tandanya.
Apakah memblokir kata “slot” lewat .htaccess cukup untuk mencegahnya?
Tidak cukup. Aturan tersebut hanya menutup akses ke URL spam, bukan menutup celah yang dipakai peretas, dan dapat ikut memblokir URL sah yang memuat kata yang sama. Gunakan sebagai pelengkap, bukan pengganti perbaikan keamanan.
Kesimpulan
Website kena hack judi online sering tidak terlihat dari beranda, tetapi dampaknya nyata bagi reputasi, peringkat di Google, dan keamanan data. Kuncinya ada pada tiga hal, yaitu mengenali ciri-cirinya lebih awal, membersihkan secara berurutan dengan menutup jalan masuk peretas, lalu menerapkan pencegahan seperti password kuat, pembaruan rutin, dan backup berkala.
Jika Anda ingin lapisan perlindungan yang lebih kuat, Rumahweb menyediakan layanan hosting yang dilengkapi Imunify360, Malware Detection, dan CSF, serta tim teknis yang siap membantu Anda menangani insiden keamanan website.